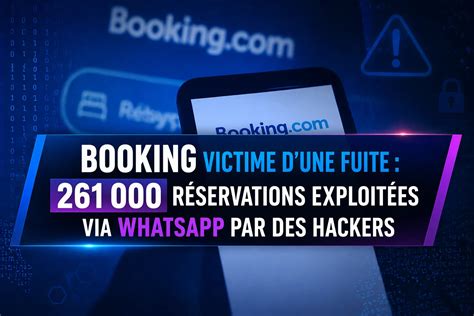
Des cybercriminels ont déployé une tactique subtile pour piéger les utilisateurs de la plateforme Booking.com, exploitant une violation massive de données datant avril dernier. Ces escrocs créent des faux messages de remboursement, affirmant que vos réservations ont été facturées deux fois, afin de vous inciter à divulguer vos coordonnées bancaires via des liens frauduleux.
Les victimes principales sont celles ayant récemment effectué leurs réservations cet été. Les cybercriminels utilisent des informations volées – noms, adresses électroniques, numéros de téléphone et détails des réservations – pour générer des e-mails personnalisés, indiquant un excès sur les taxes de séjour ou les frais hôteliers. Cette arnaque s’appuie sur l’intelligence artificielle pour reproduire fidèlement vos données, ce qui rend les messages particulièrement crédibles et difficiles à détecter.
Les experts soulignent que la baisse de méfiance des utilisateurs face aux communications hôtelières a exacerbé le risque. En cas d’arnaque confirmée, il est essentiel de bloquer immédiatement votre carte bancaire, de contacter votre banque et de déposer une plainte à la police. Les seules méthodes sûres consistent à vérifier directement avec l’hébergement via ses canaux officiels ou à ignorer tout message demandant des informations sensibles.
Cette menace illustre l’urgence croissante d’agir pour protéger ses données dans un monde où les cyberattaques deviennent de plus en plus sophistiquées.